
换了Key仍返回401,先确认运行中的请求用了哪份配置
在直接调用Anthropic API、使用API Key鉴权的场景,401 authentication_error指向密钥鉴权问题。更换控制台里的Key后,本地环境、容器、服务进程和代理仍可能使用旧配置;先定位实际请求来源,不要靠连续生成新Key试运气。
本文不把这个流程套在所有云平台签名、OAuth或第三方网关上。先确认请求目标、认证方式与运行环境,错误属于哪一段链路,再决定查看哪个控制台。
先保留安全的诊断信息
记录请求发生时间、目标主机、HTTP状态、错误类型、模型配置来源和request-id;不要复制x-api-key头、完整环境变量或含真实资料的整个请求。官方错误响应可能包含request_id,响应头也有request-id,取得后可用于定位具体请求。
同一段程序在终端成功、服务里失败,优先比较两者的配置加载方式和启动时间。成功只代表那次请求所在环境可用,不能证明另一进程已经拿到同一把Key。
如果中间有自己的服务或网关,还应区分浏览器到你后端的401,与后端到Anthropic的401。两者状态码可以相同,但负责验证的凭据不是同一套。
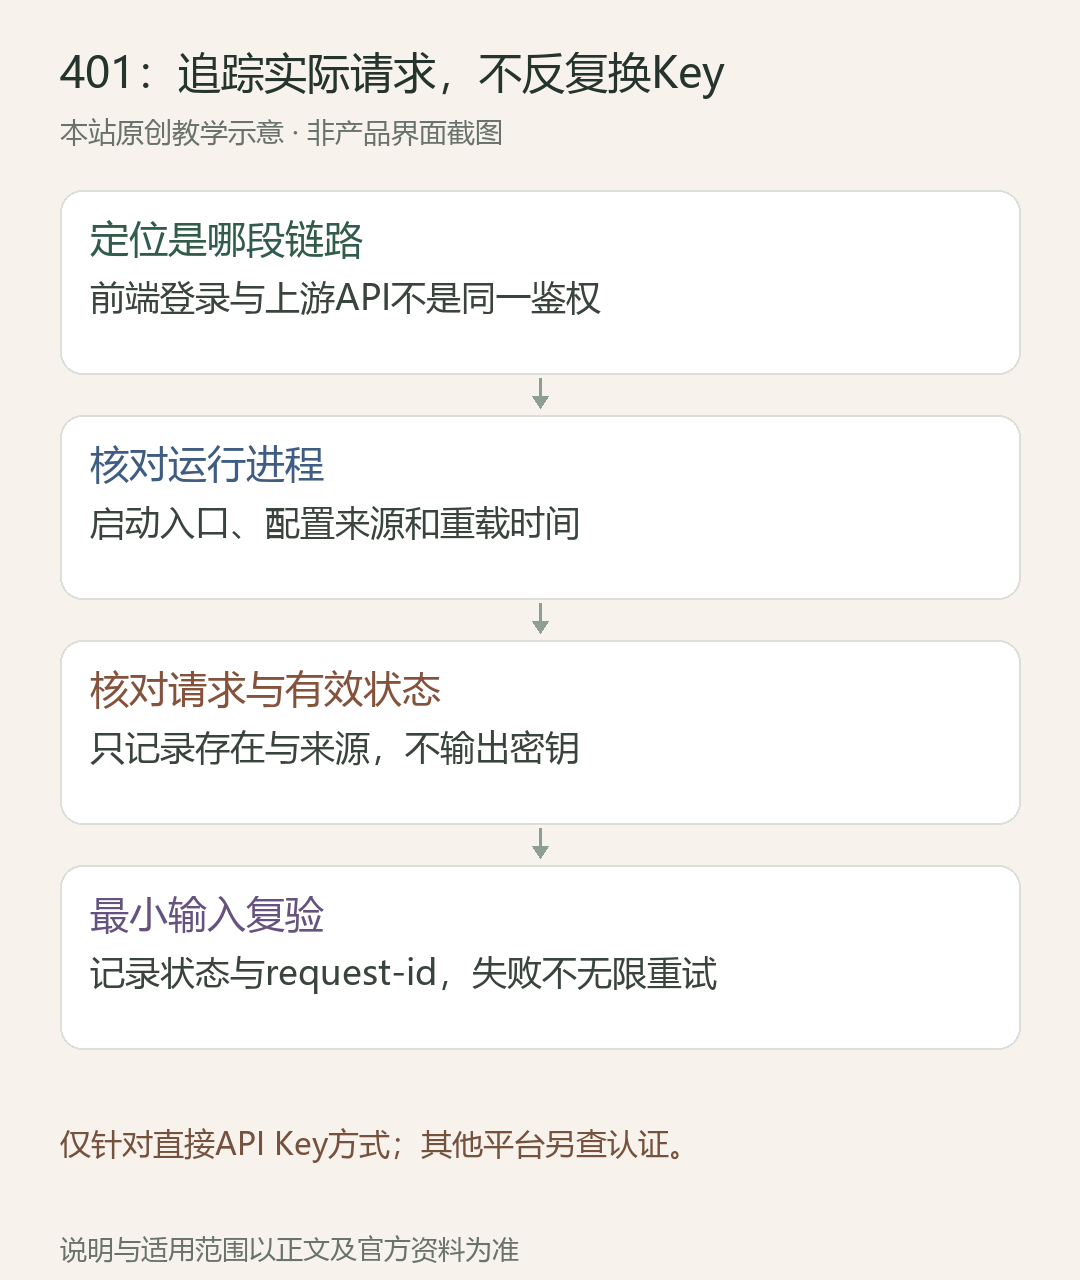
按进程、请求头、密钥状态依次排查
进程:查代码实际读取的环境变量名,部署配置写在什么位置,服务是否按其正常流程重新载入。不要只改当前终端变量,就假定已运行数小时的容器内进程同步更新;也不要为验证直接打印变量值。
请求头:传统x-api-key方式仍受支持;当前官方也支持Authorization: Bearer方式,不能把合法Bearer请求一概当成错误。确认自己的客户端采用哪一方案,避免在x-api-key的值里额外拼入Bearer前缀,或同时混用冲突配置。anthropic-version与内容类型是其他字段,不能拿版本字符串代替Key。排查时只记录“存在/不存在”和配置来源,不把密钥后几位展示为公开日志的一部分。
密钥状态:在正确账户和工作区的控制台核对是否仍有效、是否已经撤销或过期。若密钥可能泄露,使用安全的替换流程并检查相关配置,不把换Key当作能修复所有权限、账单或格式错误的通用方法。
用一个虚构部署差异缩小问题
假设开发终端从ANTHROPIC_API_KEY读取新配置,服务启动脚本却从另一份私有配置加载旧值。合理的检查结果应能指出两份来源,以及哪个进程何时重新加载;不需要把两把Key摆在日志里逐字比较。
修正配置后,用允许处理的最小输入测试一次,记录时间、状态和request-id。成功则回查正式服务是否走相同启动入口;失败则按实际错误类型继续,不用重复提交真实用户材料来试验。
什么情况应停止按401处理
鉴权通过后若变成403、404、额度或输入格式错误,说明需要按新的错误范围排查。不要因为最初是401,就继续重置Key而忽略实际响应。
避免无限自动重试同一鉴权错误;它通常需要配置变化而非等待。也不要把Key放进URL查询参数、前端源码或截图。文末是安全记录表,不是要求你上传秘密的诊断工具。
本文核对官方错误与请求标识说明,未使用真实密钥进行鉴权请求。虚构进程差异是排查练习,不是本次发现了读者服务器的具体故障;不能据此宣称任何Key已经验证通过。
参考资料与核验范围
资料核对日期:2026年10月18日。以下为官方原始资料;产品入口和可用范围仍以当前账户为准。
1. [官方资料1](https://platform.claude.com/docs/en/api/errors)
2. [官方资料2](https://platform.claude.com/docs/en/api/overview)